


Jika Anda menjalankan jaringan perusahaan modern, Anda tahu bahwa visibilitas adalah segalanya. Baik Anda memecahkan masalah pelambatan Wi-Fi kampus yang terus-menerus, melacak perangkat jahat yang menyedot data sensitif, atau mengaudit kinerja aplikasi di seluruh organisasi Anda, lapisan inti adalah tempat semua lalu lintas berkumpul. Itu sebabnya mengonfigurasi pencerminan port—sering disebut SPAN (Switched Port Analyzer) atau RSPAN (Remote SPAN)—di switch lapisan inti Anda adalah salah satu langkah paling penting untuk mendapatkan wawasan yang Anda perlukan.
Sebagai seseorang yang menghabiskan dekade terakhir bekerja dengan arsitek jaringan perusahaan dan tim TI, saya telah melihat secara langsung bagaimana lapisan inti yang salah dikonfigurasi dapat menggagalkan operasi jaringan yang paling terencana sekalipun. Meskipun pencerminan port terdengar mudah di atas kertas, melakukan hal ini dengan benar pada switch lapisan inti—tulang punggung yang menghubungkan semua lapisan distribusi dan akses Anda—membutuhkan perencanaan yang cermat untuk menghindari hambatan kinerja atau kesenjangan dalam visibilitas. Hari ini, saya akan memandu Anda tentang cara mengonfigurasi pencerminan port pada switch lapisan inti Anda, dengan wawasan yang disesuaikan untuk tim yang mengandalkan perlengkapan jaringan berkinerja tinggi dan andal.
Pertama, mari kita perjelas apa sebenarnya fungsi port mirroring, dan mengapa hal itu penting khususnya untuk lapisan inti. Pencerminan port menyalin lalu lintas dari satu atau lebih port sumber (atau VLAN, atau bahkan seluruh contoh perutean) dan mengirimkan lalu lintas duplikat tersebut ke port tujuan tempat alat pemantauan Anda—seperti packet sniffer, sistem deteksi intrusi (IDS), atau monitor kinerja jaringan (NPM)—terhubung. Tidak seperti switch lapisan akses, switch lapisan inti menangani sebagian besar lalu lintas antar-VLAN, tautan WAN, dan koneksi ke kumpulan server penting. Artinya, konfigurasi cermin port di sini dapat memberi Anda gambaran menyeluruh tentang lalu lintas yang bergerak di seluruh jaringan Anda, bukan hanya satu departemen atau gedung.
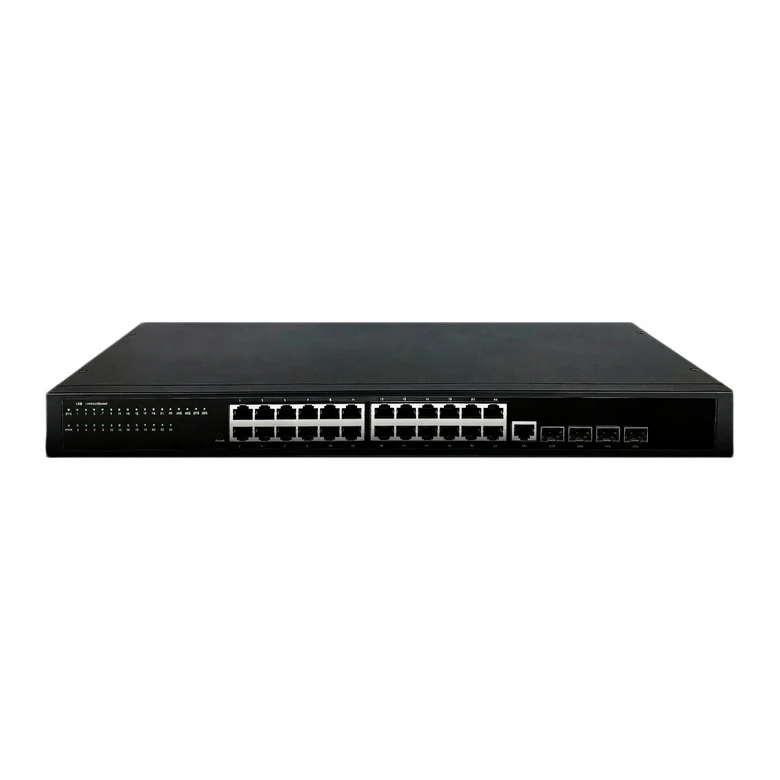
Sebelum mendalami konfigurasi, mari kita bahas tentang peralatan yang paling sesuai untuk penerapan lapisan inti. Anda memerlukan switch yang dibuat untuk menangani throughput tinggi, mendukung fitur pencerminan tingkat lanjut, dan dapat berkembang seiring pertumbuhan jaringan Anda. Jika Anda sedang mengevaluasi opsi, Peralihan Lapisan Inti yang kuat tidak dapat dinegosiasikan. Sakelar ini dirancang untuk memprioritaskan perutean berkecepatan tinggi, latensi rendah, dan kemampuan memproses lalu lintas yang dicerminkan tanpa membuang data penting. Bagi banyak tim skala menengah hingga perusahaan, Layer 3 Managed Gigabit Switch menawarkan fleksibilitas untuk mencerminkan lalu lintas di seluruh antarmuka yang dirutekan, bukan hanya port yang dialihkan, yang penting untuk melihat lalu lintas antar-VLAN dan antar-situs. Untuk penerapan inti tim atau cabang yang lebih kecil, Gigabit Switch PoE yang Dikelola 24 Port sering kali dapat melakukan tugas ganda, mendukung daya untuk titik akses atau kamera IP sambil menangani tugas pencerminan inti. Dan jika Anda mengelola kampus dengan banyak gedung, Campus Network Switch dengan dukungan RSPAN akan memungkinkan Anda mencerminkan lalu lintas dari situs jarak jauh hingga ke stasiun pemantauan pusat, tidak peduli seberapa tersebarnya tim Anda secara geografis.
Sekarang, mari kita ke langkah-langkah konfigurasinya. Saya akan mendasarkannya pada alur kerja CLI standar untuk sebagian besar switch inti perusahaan modern—kita akan menggunakan Cisco IOS sebagai referensi, namun logika inti berlaku untuk sebagian besar vendor, termasuk Arista, Juniper, dan jajaran L3 Core Switches kami sendiri. Sebelum Anda memulai konfigurasi apa pun, ada beberapa pemeriksaan pra-penerapan yang tidak boleh Anda lewati. Melewatkan ini adalah kesalahan #1 yang saya lihat dilakukan tim saat menyiapkan port mirroring pada lapisan inti mereka.
Pertama, nilai volume lalu lintas Anda. Sakelar lapisan inti menangani lalu lintas terabit setiap hari. Jika Anda mencerminkan terlalu banyak port bandwidth tinggi sekaligus, Anda akan membebani port tujuan dan menyebabkan paket terjatuh, sehingga data pemantauan Anda tidak berguna. Aturan praktisnya: total bandwidth semua port sumber Anda tidak boleh melebihi kecepatan port tujuan Anda. Jika Anda mencerminkan dua uplink 10Gbps, Anda memerlukan setidaknya port tujuan 20Gbps, atau menggunakan RSPAN untuk mendistribusikan lalu lintas cermin ke beberapa port tujuan. Kedua, konfirmasikan bahwa sakelar Anda mendukung jenis pencerminan yang Anda perlukan. SPAN lokal untuk mencerminkan lalu lintas dalam saklar yang sama, sedangkan RSPAN untuk mencerminkan lalu lintas di berbagai saklar di jaringan Anda. Jika Anda memiliki pengaturan inti multi-situs, RSPAN tidak dapat dinegosiasikan. Ketiga, buatlah VLAN khusus untuk lalu lintas RSPAN Anda (jika Anda menggunakannya). VLAN ini tidak boleh membawa lalu lintas pengguna, untuk menghindari konflik dan memastikan data yang dicerminkan tetap terisolasi dan aman.
Setelah pemeriksaan tersebut selesai, mari kita telusuri konfigurasi langkah demi langkah untuk SPAN lokal pada switch lapisan inti. Kami berasumsi Anda mencerminkan lalu lintas dari dua port uplink inti (GigabitEthernet 0/1 dan GigabitEthernet 0/2) ke port tujuan (GigabitEthernet 0/48) yang terhubung ke NPM Anda, dan kami menggunakan Layer 3 Managed Gigabit Switch sebagai contoh kami.
Langkah 1: Masuk ke mode konfigurasi global. Pertama, masuk ke switch Anda melalui SSH atau kabel konsol, dan ketik aktifkan untuk masuk ke mode EXEC istimewa, lalu konfigurasikan terminal untuk masuk ke konfigurasi global.
saklar> aktifkan saklar# konfigurasikan saklar terminal(config)#Langkah 2: Tentukan port sumber Anda. Selanjutnya, tentukan port mana yang ingin Anda mirror. Anda dapat mencerminkan lalu lintas masuk (lalu lintas masuk ke saklar), lalu lintas keluar (lalu lintas keluar dari saklar), atau keduanya. Untuk pemantauan lapisan inti, saya biasanya merekomendasikan pencerminan kedua arah untuk mendapatkan gambaran penuh arus lalu lintas. Jika Anda ingin mencerminkan VLAN dan bukan port individual, Anda dapat menggunakan kata kunci vlan, namun hati-hati—mencerminkan seluruh VLAN dapat menghasilkan lalu lintas cermin dalam jumlah besar, jadi lakukan itu hanya jika Anda benar-benar memerlukan visibilitas penuh di seluruh domain siaran tersebut.
switch(config)# monitor sesi 1 antarmuka sumber GigabitEthernet 0/1 keduanya switch(config)# monitor sesi 1 antarmuka sumber GigabitEthernet 0/2 keduanyaDi sini, kami membuat sesi monitor baru (sesi 1 adalah standar, tetapi Anda dapat menggunakan nomor apa pun), dan menentukan port sumber 0/1 dan 0/2 dengan kata kunci untuk menangkap lalu lintas masuk dan keluar.
Langkah 3: Tentukan port tujuan Anda. Sekarang, atur port tujuan di mana alat pemantauan Anda terhubung. Penting: port tujuan tidak boleh digunakan untuk lalu lintas jaringan lainnya. Jika ya, Anda akan mengalami loop yang mengganggu jaringan inti Anda. Kami juga menonaktifkan DTP (Dynamic Trunking Protocol) dan PAgP (Port Aggregation Protocol) pada port tujuan untuk mencegah trunking yang tidak diinginkan, kemudian menetapkannya sebagai tujuan SPAN.
switch(config)# monitor sesi 1 antarmuka tujuan GigabitEthernet 0/48 switch(config)# antarmuka GigabitEthernet 0/48 switch(config-if)# switch akses mode switchport (config-if)# akses switchport vlan 1 ! Gunakan VLAN tiruan untuk mencegah peralihan lalu lintas pengguna(config-if)# tanpa negosiasi peralihan otomatis(config-if)# keluarTunggu—jika Anda menggunakan RSPAN untuk pencerminan lintas sakelar, prosesnya sedikit berbeda. Untuk RSPAN, Anda harus membuat VLAN RSPAN khusus terlebih dahulu. Mari kita telusuri penyiapan itu juga, karena ini penting untuk penerapan inti multi-situs.
Langkah 4 (hanya untuk RSPAN): Konfigurasikan VLAN RSPAN. Pertama, buat VLAN baru untuk lalu lintas RSPAN Anda, dan tandai sebagai VLAN RSPAN. Hal ini memastikan saklar menanganinya dengan benar untuk lalu lintas yang dicerminkan.
switch(config)# vlan 100 switch(config-vlan)# nama RSPAN_Monitoring_VLAN switch(config-vlan)# switch rentang jarak jauh(config-vlan)# keluarSelanjutnya, perbarui sesi sumber dan tujuan Anda untuk menggunakan VLAN RSPAN ini. Pada saklar sumber, konfigurasi sumber Anda tetap sama, namun tujuannya adalah VLAN RSPAN:
switch(config)# monitor sesi 2 antarmuka sumber GigabitEthernet 0/1 keduanya switch(config)# monitor sesi 2 tujuan jarak jauh vlan 100Kemudian, pada saklar jarak jauh tempat alat pemantauan Anda terhubung, Anda akan mengonfigurasi sesi tujuan yang mengarah ke VLAN RSPAN dan port tujuan lokal:
remote-switch(config)# vlan 100 remote-switch(config-vlan)# nama RSPAN_Monitoring_VLAN remote-switch(config-vlan)# remote-span remote-switch(config-vlan)# keluar dari remote-switch(config)# monitor sesi 2 sumber remote vlan 100 remote-switch(config)# monitor sesi 2 antarmuka tujuan GigabitEthernet 0/24Hal ini memungkinkan lalu lintas yang dicerminkan dari switch lapisan inti Anda melintasi kampus atau WAN Anda ke stasiun pemantauan, tidak peduli seberapa jauh jaraknya.

Setelah Anda menyelesaikan konfigurasi dasar, ada beberapa praktik terbaik khusus lapisan inti yang akan menyelamatkan Anda dari sakit kepala. Pertama, uji mirroring Anda sebelum memasukkannya ke dalam produksi penuh. Hubungkan alat pemantauan pengujian Anda ke port tujuan, jalankan pengujian ping cepat dari perangkat di satu sisi inti ke sisi lainnya, dan konfirmasikan bahwa ping muncul di pengambilan paket Anda. Jika Anda tidak melihat lalu lintas, periksa kembali apakah port sumber dan tujuan Anda ditentukan dengan benar, dan tidak ada ACL yang memblokir lalu lintas antara port sumber dan seluruh jaringan. Kedua, batasi apa yang Anda cerminkan. Mencerminkan semua lalu lintas inti adalah cara yang pasti untuk membebani jaringan dan alat pemantauan Anda. Kebanyakan switch inti modern memungkinkan Anda memfilter lalu lintas yang dicerminkan berdasarkan protokol, alamat IP, atau nomor port. Misalnya, jika Anda hanya peduli dengan lalu lintas ke dan dari server database, Anda dapat memfilter lalu lintas yang dicerminkan untuk hanya menyertakan subset tersebut, sehingga mengurangi beban pada port tujuan dan alat pemantauan Anda. Ketiga, pantau kinerja sakelar Anda setelah mengonfigurasi mirroring. Saya telah melihat tim menyiapkan mirroring dan kemudian bertanya-tanya mengapa lapisan inti mereka tiba-tiba memiliki latensi lebih tinggi. Gunakan alat manajemen jaringan Anda untuk memeriksa penggunaan CPU dan memori pada sakelar lapisan inti Anda. Sakelar inti dibuat untuk menangani throughput tinggi, namun pencerminan adalah proses yang menghabiskan sumber daya, terutama pada model kelas bawah. Jika CPU Anda melonjak setelah mengonfigurasi sesi mirror besar, Anda mungkin perlu beralih ke Core Layer Switch berperforma lebih tinggi dengan ASIC khusus untuk tugas mirroring.
Poin penting lainnya: keamanan. Lalu lintas yang dicerminkan berisi semua data yang bergerak di seluruh jaringan inti Anda, termasuk kredensial login sensitif, data pelanggan, dan informasi bisnis eksklusif. Pastikan port tujuan Anda aman secara fisik—hanya dapat diakses oleh staf yang berwenang—dan alat pemantauan Anda menggunakan enkripsi untuk data yang disimpan dan diambil. Jangan pernah menghubungkan port tujuan ke jaringan yang tidak tepercaya, karena lalu lintas yang dicerminkan dapat disadap dan disalahgunakan.
Mari kita bahas juga beberapa kesalahan umum yang saya lihat dilakukan tim saat mengonfigurasi pencerminan port pada lapisan inti. Yang pertama adalah mencerminkan port trunk tanpa mempertimbangkan VLAN. Jika Anda mencerminkan port trunk, pastikan Anda memfilter VLAN tertentu atau memahami bahwa Anda akan mencerminkan lalu lintas dari semua VLAN di trunk tersebut, yang dapat menyebabkan jumlah data cermin yang tidak terduga. Kesalahan kedua adalah menggunakan port tujuan yang merupakan bagian dari EtherChannel. Port tujuan tidak dapat menjadi bagian dari grup agregat, jadi jika Anda melakukan mirroring di seluruh link EtherChannel, Anda harus menentukan masing-masing port fisik sebagai sumber, atau menggunakan RSPAN. Kesalahan ketiga adalah lupa memperbarui konfigurasi Anda setelah mengganti pembaruan firmware. Saya telah melihat sesi cermin terputus setelah pembaruan kecil IOS, karena perilaku default untuk pencerminan dapat berubah. Selalu uji firmware baru pada saklar uji sebelum menerapkan ke lapisan inti Anda, dan simpan cadangan konfigurasi Anda saat ini sebelum memperbarui.
Jika Anda masih mengevaluasi perlengkapan untuk lapisan inti Anda, ingatlah bahwa tidak semua sakelar dibuat untuk kebutuhan pencerminan lapisan inti. Switch Jaringan Kampus yang berfungsi dengan baik untuk penerapan lapisan akses mungkin tidak memiliki kemampuan throughput atau pencerminan untuk menangani beban lalu lintas inti. Misalnya, jajaran L3 Core Switch kami mendukung hingga 16 sesi SPAN, dapat mencerminkan hingga 32 antarmuka secara bersamaan, dan menyertakan pencerminan berbasis perangkat keras untuk menghindari penurunan kinerja. Jika Anda bekerja dengan tim yang lebih kecil atau jaringan cabang, Sakelar Gigabit PoE Terkelola 24 Port kami menawarkan fungsionalitas pencerminan yang andal pada skala yang sesuai, namun tetap mendukung daya untuk perangkat edge Anda seperti titik akses dan kamera IP.
Pada akhirnya, pencerminan port pada switch lapisan inti Anda bukan sekadar konfigurasi teknis—ini adalah bagian penting untuk menjaga jaringan Anda berjalan lancar, mengamankan data, dan memecahkan masalah sebelum berdampak pada bisnis Anda. Baik Anda seorang arsitek jaringan yang merancang kampus perusahaan baru atau manajer TI yang memecahkan masalah perlambatan jaringan yang terus-menerus, meluangkan waktu untuk mengonfigurasi pencerminan port dengan benar akan membuahkan hasil dalam hal visibilitas dan keandalan.
Jika Anda mencari perlengkapan jaringan berkinerja tinggi untuk mendukung kebutuhan lapisan inti dan pencerminan port, atau jika Anda memiliki pertanyaan tentang mengonfigurasi fitur-fitur ini untuk jaringan spesifik Anda, hubungi tim kami untuk terhubung guna mendapatkan sumber dan konsultasi.
Referensi
- Sistem Cisco. (2023). Panduan Konfigurasi Layanan Cisco IOS Switching: Mengonfigurasi SPAN dan RSPAN.
- Jaringan Juniper. (2022). Pustaka Fitur Junos OS Layer 2: Port Mirroring dan Remote SPAN.
- IEEE 802.1Q-2018. Jaringan Area Lokal yang Dijembatani Virtual: Jembatan Kontrol Akses Media (MAC) dan Jaringan Area Lokal yang Dijembatani Virtual. Klausul 9: Pencerminan Pelabuhan Jembatan.
- Majalah Komputasi Jaringan. (2024). Praktik Terbaik untuk Port Mirroring dalam Arsitektur Jaringan Inti.
- Jaringan Arista. (2023). Panduan Konfigurasi Arista EOS: Switched Port Analyzer (SPAN) dan Remote SPAN (RSPAN).


